
Innovación


por Marcelo López Álvarez
Un ciberataque contra los sistemas de refrigeración de supermercados franceses provocó este lunes 12 de octubre la pérdida de importantes cantidades de alimentos frescos y congelados, mientras que, prácticamente en simultáneo, otro incidente de ciberseguridad afectó las operaciones digitales de una de las mayores cadenas comerciales de Países Bajos.
En Francia, los delincuentes informáticos consiguieron manipular remotamente los controles de temperatura de instalaciones frigoríficas, provocando un calentamiento que obligó a retirar mercadería de numerosas sucursales. En territorio neerlandés, la compañía Ahold Delhaize, propietaria de Albert Heijn, desconectó preventivamente distintos sistemas informáticos, dejando fuera de servicio aplicaciones, compras por Internet y entregas a domicilio.
Aunque ambos episodios ocurrieron durante el mismo fin de semana, hasta el momento no existen pruebas de que estén relacionados ni de que respondan a una misma operación criminal.
Los acontecimientos muestran, sin embargo, una vulnerabilidad que trasciende a los supermercados europeos: la creciente dependencia de sistemas informáticos conectados para controlar procesos esenciales de la actividad comercial.
El ataque más grave por sus consecuencias materiales se produjo durante la madrugada del domingo 11 al lunes 12 de octubre en Francia.
Según informaron las propias empresas a la agencia AFP, entre 150 y 200 establecimientos de Intermarché y casi un centenar de Coopérative U fueron alcanzados por una ofensiva dirigida específicamente contra sus instalaciones frigoríficas.
La cadena E.Leclerc también figura entre las afectadas, según los reportes de BFMTV, aunque al momento de las primeras informaciones todavía no había confirmado oficialmente el alcance de los daños. Otros medios franceses mencionaron posibles incidentes en Carrefour Market, Monoprix y comercios independientes.
La particularidad del ataque es que los hackers no buscaron bloquear las cajas registradoras ni robar información de los consumidores. Su objetivo fue intervenir directamente sobre los equipos que permiten conservar los alimentos.
La Fiscalía de París confirmó la apertura de una investigación destinada a identificar a los responsables, determinar la cantidad de establecimientos perjudicados y evaluar las pérdidas denunciadas.
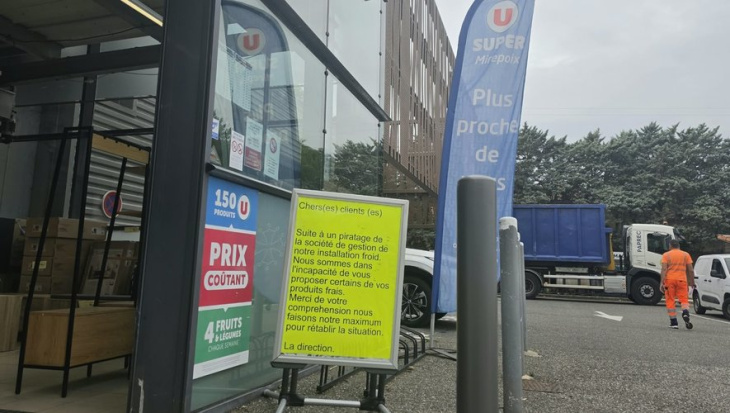
Las primeras investigaciones periodísticas apuntan a la vulneración de los sistemas de regulación frigorífica de Danfoss, una compañía danesa cuyos equipos son utilizados ampliamente en supermercados, depósitos y establecimientos comerciales europeos.
Estos dispositivos permiten controlar a distancia las temperaturas, supervisar el funcionamiento de los equipos y programar ciclos automáticos de descongelamiento.
Precisamente esa última función habría sido utilizada por los atacantes.
De acuerdo con BFMTV y publicaciones especializadas francesas, los piratas informáticos habrían activado un descongelamiento forzado y continuo, con una temperatura programada de 50 grados centígrados.
Es importante distinguir que los 50 grados corresponden al valor de funcionamiento impuesto al sistema, no necesariamente a la temperatura que alcanzaron todos los alimentos.
En uno de los equipos afectados se registraron temperaturas superiores a los 26 grados, suficientes para comprometer la conservación de productos congelados.
El ataque nocturno multiplicó las consecuencias. Cuando los trabajadores llegaron a los establecimientos, numerosas instalaciones llevaban varias horas funcionando fuera de sus parámetros normales.
En distintos supermercados encontraron vitrinas calientes, alimentos descongelados y sectores enteros que debieron vaciarse por razones sanitarias.
El impacto económico comenzó a hacerse visible durante la mañana del lunes.
En la localidad de Haguenau, en Alsacia, dos supermercados registraron pérdidas estimadas en 270.000 euros. Un Intermarché calculó aproximadamente 50.000 euros en productos congelados destruidos, mientras que un establecimiento E.Leclerc estimó sus pérdidas en 220.000 euros. Son apenas dos casos dentro de una cantidad mucho mayor de comercios afectados.
Las estimaciones iniciales de la prensa francesa indican que el perjuicio nacional podría alcanzar varios millones de euros, aunque todavía no existe un balance definitivo.
Las consecuencias exceden el valor de los alimentos descartados. Los establecimientos también deben afrontar tareas de revisión y recuperación de los equipos, nuevas compras de mercadería, interrupciones comerciales y eventuales conflictos con las aseguradoras.
De hecho, Intermarché advirtió que algunas pólizas podrían no contemplar adecuadamente este tipo de daños informáticos sobre instalaciones físicas.
Dominique Schelcher, presidente de Coopérative U, confirmó públicamente el ataque y calificó como extremadamente grave que los delincuentes hayan elegido equipos indispensables para la conservación de alimentos y el abastecimiento de la población.
En paralelo, la cadena Albert Heijn, una de las principales empresas de supermercados de Países Bajos, comenzó a experimentar dificultades informáticas desde la tarde del domingo.
Su propietaria, Ahold Delhaize, reconoció oficialmente la existencia de un incidente de ciberseguridad dentro de su red y anunció que había decidido desconectar preventivamente parte de sus sistemas.
La decisión afectó también a las marcas Etos y Gall & Gall, pertenecientes al mismo grupo empresarial.
Según informó la televisión pública neerlandesa NOS, los problemas dejaron fuera de servicio páginas web, aplicaciones y servicios de atención al cliente. También se suspendieron las entregas de compras realizadas por Internet.
Dentro de los supermercados físicos, las operaciones continuaron, pero aparecieron otras dificultades. Las etiquetas electrónicas mostraban en algunos casos promociones correspondientes a la semana anterior y los programas de fidelización dejaron de funcionar correctamente.
Albert Heijn solicitó a sus clientes conservar los comprobantes de compra para gestionar posteriormente la compensación de descuentos personales no aplicados.
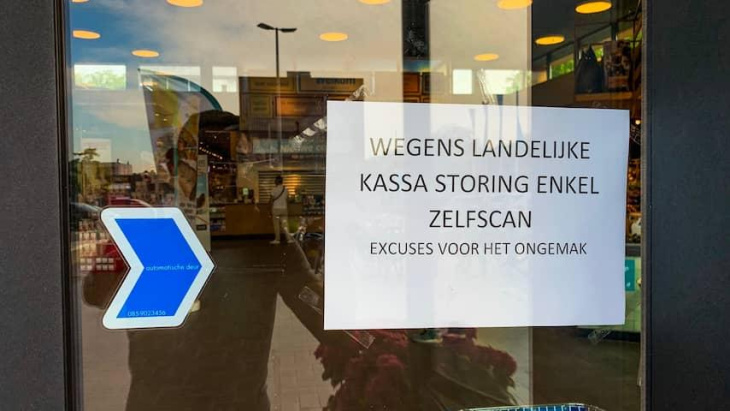
Captura publicada hoy por RetailTrends que ilustra la interrupción de los servicios digitales
de la cadena Albert Heijn en Paises Bajos
A diferencia de Francia, no se ha confirmado que en Países Bajos hayan sido manipuladas las instalaciones frigoríficas ni que se hayan destruido alimentos.
Tampoco se conocen todavía los responsables del incidente o el alcance completo de la vulneración informática.
El caso francés adquiere especial relevancia porque las vulnerabilidades de determinados sistemas de refrigeración conectados habían sido identificadas anteriormente.
La empresa especializada en ciberseguridad industrial Claroty publicó en agosto de 2026 una investigación sobre los controladores Danfoss AK-SM 800A, utilizados para administrar instalaciones frigoríficas.
Los investigadores detectaron fallas que podían permitir accesos indebidos y otras formas de intervención remota. También identificaron 2.765 interfaces de administración expuestas a Internet.
Danfoss había desarrollado actualizaciones para corregir las vulnerabilidades identificadas.
No obstante, todavía no está demostrado que los atacantes de octubre hayan aprovechado esas fallas específicas.
La investigación pone de manifiesto un problema más amplio: numerosas empresas incorporaron sistemas conectados para reducir costos de mantenimiento y mejorar la eficiencia operativa, pero esa modernización también amplió los puntos vulnerables ante posibles ataques.
Los incidentes registrados en Francia y Países Bajos revelan dos formas diferentes de afectar el funcionamiento de una misma actividad económica.
En Francia, la intervención sobre equipos físicos provocó pérdidas directas de mercadería y obligó a interrumpir parcialmente la comercialización de productos perecederos. En Países Bajos, el incidente afectó principalmente la infraestructura digital que sostiene las ventas, la logística y los servicios comerciales.
En ambos casos quedó expuesta la dependencia de las grandes cadenas respecto de sistemas tecnológicos cuya interrupción puede trasladarse inmediatamente a la economía real.
El problema también alcanza potencialmente a depósitos frigoríficos, industrias alimentarias, operadores logísticos y transportistas que utilizan dispositivos conectados para supervisar sus operaciones.
Para países como Argentina, donde buena parte del abastecimiento comercial depende de cadenas de frío, centros de distribución y sistemas electrónicos de control, los acontecimientos europeos constituyen una advertencia sobre riesgos que requieren prevención.
La digitalización permite mejorar la productividad, controlar inventarios y disminuir costos. Pero también obliga a invertir en protección informática, actualizaciones de software, redes aisladas y mecanismos alternativos de operación.
Lo ocurrido en Francia demuestra que un ataque informático ya no necesita robar dinero de una cuenta bancaria para producir un daño económico considerable. Puede hacerlo simplemente apagando el frío que conserva los alimentos.


